Votre code est parti chez un fournisseur anonyme, et le nom révélé n'annule rien
Le 20 août 2026, un modèle est apparu sur OpenRouter sous l'identifiant stealth/ox-alpha, sans nom de laboratoire, sans fiche technique et sans prix : 1 048 576 tokens de contexte, 131 072 tokens de sortie, entrée texte, image et vidéo, appel de fonctions, gratuit pendant une semaine. Le 26 août, Z.ai a confirmé à Bloomberg en être l'auteur et publié le modèle sous le nom GLM-5.3-Flash, une architecture à mélange d'experts de 320 milliards de paramètres dont 18 milliards actifs, avec des poids sous licence MIT sur Hugging Face. Entre les deux dates, le tableau de bord public d'OpenCode affichait 503 000 utilisateurs uniques, 13,12 millions de sessions et 44 000 milliards de tokens traités, soit 10,6 % du trafic de la plateforme, pendant que le compteur d'OpenRouter en enregistrait 27 200 milliards de son côté.
La lecture spontanée de cette séquence est celle d'un mystère résolu qui finit bien : le modèle est bon, les poids sont ouverts, le prix annoncé est agressif. Pour une direction technique, le fait qui compte est ailleurs. Les termes contractuels sous lesquels ces dizaines de milliers de milliards de tokens sont partis n'ont pas changé rétroactivement le 26 août. La révélation d'un nom renseigne sur les appels à venir, elle ne requalifie pas ceux qui ont déjà eu lieu.
L'article du 18 août sur le rachat d'OpenRouter par Stripe traitait la passerelle comme un fournisseur critique qu'on n'avait jamais qualifié comme tel. Le cas Ox Alpha pousse le raisonnement d'un cran : ici, la passerelle est identifiée, mais la contrepartie derrière elle ne l'est pas. Ce qui suit détaille ce que six jours d'anonymat ont réellement produit, pourquoi le chiffre qui a déclenché l'adoption était faux d'un tiers, et la grille de cinq questions à passer avant que le prochain modèle furtif n'apparaisse.
Six jours, deux compteurs, aucun nom
Ox Alpha s'est présenté comme un modèle de raisonnement destiné au code, aux agents en boucle longue et aux charges de production. OpenCode a relayé une annonce de capacité de 100 000 milliards de tokens par jour pendant la période de gratuité. Ce chiffre a beaucoup circulé et il mérite d'être remis à sa place : il décrit une capacité de service offerte, pas une consommation constatée. Les 44 000 milliards mesurés sur OpenCode, eux, sont un relevé d'usage.
Les mots du dossier
Modèle furtif : modèle publié sur une place de marché sous un pseudonyme, opéré par un fournisseur qui choisit de ne pas se nommer pendant une période de préversion.
Tokenizer : le composant qui découpe le texte en unités traitables par le modèle. Chaque famille de modèles découpe légèrement différemment, ce qui laisse une signature mesurable même quand les poids sont cachés.
EULA : contrat de licence utilisateur final, accepté par l'usage du service, distinct de la fiche descriptive affichée sur la page d'un modèle.
Poids ouverts sous licence MIT : les paramètres du modèle sont téléchargeables et réutilisables, y compris commercialement. Cela ne dit rien des conditions d'usage de l'API hébergée par le même éditeur.
Deux éléments ont accéléré l'adoption au-delà de la curiosité. Patrick Collison, dirigeant de Stripe, qui avait annoncé le 19 août le rachat d'OpenRouter, a publiquement qualifié le modèle de très impressionnant. Et un premier résultat de banc d'essai communautaire a circulé dans les heures qui ont suivi. C'est ce second point qui mérite un examen, parce qu'il illustre exactement comment une décision d'adoption se prend en pratique.
Le chiffre qui a déclenché l'adoption a été corrigé d'un tiers
Le 21 août, le développeur Ben Davis a fait tourner Ox Alpha sur un sous-ensemble de dix tâches de DeepSWE et rapporté 80 % de réussite, contre 65 % pour Claude Fable 5 et 52 % pour GPT-5.6-Sol sur les mêmes tâches. Ce sont ces trois nombres qui ont été partagés, cités et repris. Sur un échantillon de dix tâches, une seule tâche déplace le score de dix points.
Le 23 août, le même développeur a publié le résultat de la série complète de 113 tâches : environ 63 %, un écart de dix-sept points avec la mesure initiale, qu'il a lui-même commenté en disant que ce chiffre avait beaucoup plus de sens. Un test indépendant mené par Day.dev sur Kingbench place Ox Alpha à 87,5 %, derrière GLM-5.3 à 91,25 %. L'image qui se dégage des mesures complètes est celle d'un très bon modèle, pas d'un modèle qui domine la catégorie, ce que la version corrigée du banc d'essai disait déjà.
Le pattern est familier à qui a vu passer plusieurs cycles d'adoption. La décision d'essayer un modèle se prend sur le premier chiffre disponible, pas sur le chiffre corrigé, et l'endpoint a encaissé le trafic bien avant que la correction ne circule. La question qui compte pour une direction technique n'est pas de savoir si l'équipe s'est trompée en testant, c'est de savoir ce qui, dans le processus, autorisait un appel sortant vers un fournisseur non qualifié sur la seule foi d'un résultat de dix tâches.
Trois documents contradictoires pour un seul endpoint
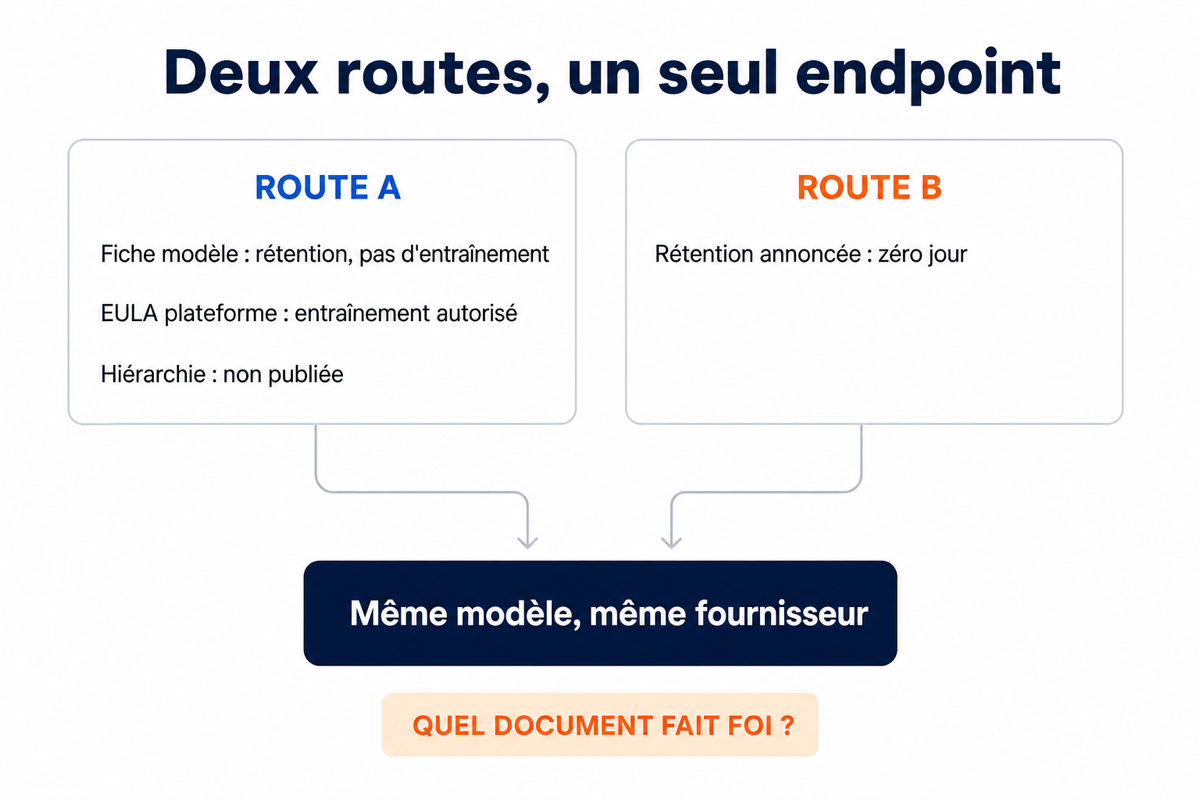
La fiche du modèle sur OpenRouter indique que les prompts et les complétions sont conservés par le fournisseur et ne sont pas utilisés pour l'entraînement, puis renvoie, pour tout autre usage, aux Stealth Model Terms de la plateforme. Un développeur qui lit cette phrase en conclut raisonnablement qu'il dispose d'une garantie ferme sur l'entraînement.
L'EULA du programme furtif, qui régit tous les modèles de cette catégorie, accorde à OpenRouter et au fournisseur non nommé le droit d'utiliser le contenu utilisateur à des fins d'entraînement, d'évaluation et d'amélioration, et invite ceux qui refusent cet usage à ne pas accéder aux modèles furtifs. La documentation publiée n'explique nulle part comment ce conflit se résout, ni quel document l'emporte sur l'autre.
Troisième couche : la route OpenCode vers le même modèle affichait une rétention de zéro jour et aucun usage d'entraînement. Deux chemins vers le même endpoint, trois formulations différentes de la politique de données, et aucune hiérarchie explicite entre elles. Ce n'est pas un problème de confiance dans le fournisseur, c'est un problème de savoir quel document fait foi. Un délégué à la protection des données saisi de la question au moment des faits n'avait aucun moyen d'y répondre.
Ce que le nom ajoute, et ce qu'il n'efface pas
La communauté n'a pas attendu l'annonce officielle. Deux enquêtes distinctes ont convergé, et leur méthode mérite d'être comprise parce qu'elle change la nature de la question. Joseph W. Elstner a mesuré la signature du tokenizer en comparant les compteurs de tokens renvoyés par l'API : sur 95 sondes couvrant plusieurs langues, du code et des cas limites Unicode, le vocabulaire GLM-5 publié par Zhipu correspondait sur 95 sur 95, avec une erreur absolue moyenne nulle, quand le meilleur candidat non GLM n'en couvrait que 46. Le chercheur Chetaslua a visé la couche de service : une requête volontairement malformée a renvoyé une trace Java exposant la classe interne com.wd.paas.api.domain.v4.chat.ChatCompletionRequest, qui correspond à la structure d'API documentée de Zhipu, et le dialecte de code d'erreur observé était celui des GLM hébergés par Z.ai, différent de celui obtenu avec les mêmes poids servis par un autre hébergeur.
Cette distinction est le seul enseignement vraiment transposable de tout le dossier. Le tokenizer identifie la lignée des poids. Le dialecte d'erreur identifie l'opérateur du service. Ce sont deux entités qui peuvent être différentes, et c'est la seconde qui détient vos prompts, pas la première.
Ce que la révélation du 26 août ajoute est donc considérable en gouvernance : un nom, une juridiction, une licence, un prix affiché à 0,075 dollar par million de tokens en entrée et 0,25 dollar en sortie avec une remise de lancement jusqu'au 9 septembre. Elle ajoute aussi des conditions structurelles que l'anonymat masquait. Z.ai figure depuis janvier 2025 sur l'Entity List du Bureau of Industry and Security américain, et l'article 7 de la loi chinoise sur le renseignement national impose à toute organisation chinoise de coopérer avec le travail de renseignement d'État. Ce sont des conditions de droit, pas des accusations, et elles entrent dans une évaluation de risque indépendamment de la politique de confidentialité affichée par l'éditeur.
Sur le plan européen, la prudence s'impose sur un point souvent mal cité. Le règlement UE 2026/1744, dit Digital Omnibus on AI, publié au Journal officiel le 24 juillet 2026 et entré en vigueur le 27 juillet, a reporté l'échéance du 2 août pour le cadre applicable aux systèmes à haut risque. Les obligations de transparence de l'article 50 restent applicables, comme le détaillait l'article du 31 juillet sur ce que votre fournisseur conforme ne couvre pas. L'usage d'un modèle dont le fournisseur n'est pas identifiable n'est donc pas interdit en Europe aujourd'hui, la situation réglementaire évolue, et c'est précisément pour cela que la qualification relève de votre gouvernance interne plutôt que d'une échéance légale.
Ce que la révélation n'efface pas tient en une phrase. Les prompts partis pendant les six jours de préversion l'ont été sous les termes furtifs, et une licence MIT porte sur des poids, pas sur des données déjà transmises. Au 27 août, la fiche OpenRouter décrivait toujours le modèle comme opéré par un fournisseur anonyme.
La grille à passer avant le prochain modèle furtif
Ox Alpha est le cinquième modèle furtif en six mois sur OpenRouter, après le GLM-5 de Z.ai, le MiMo-V2-Pro de Xiaomi apparu sous deux pseudonymes, le Ling-2.6-flash d'Ant Group et le LongCat-2.0 de Meituan. Tous ont été revendiqués par leur éditeur après la préversion. Ce n'est plus une énigme, c'est un mode de lancement documenté, et il y en aura un autre.
Cinq questions décident si un endpoint peut recevoir un appel depuis un environnement contenant du code propriétaire. Un seul non suffit à limiter l'usage aux données de test.
La contrepartie est-elle identifiable et contractualisable ? Une entité nommée, un siège, un contrat que vous pouvez opposer. Un pseudonyme de plateforme n'est pas une contrepartie.
Quel document l'emporte en cas de conflit ? Si la fiche produit et l'EULA de la plateforme divergent, la réponse doit être écrite quelque part avant l'appel, pas déduite après coup.
Quelle est la juridiction de l'opérateur du service, et pas seulement du propriétaire des poids ? C'est la leçon du dialecte d'erreur : des poids ouverts servis par un tiers relèvent des obligations légales de ce tiers.
Que se passe-t-il à la fin de la préversion ? Un endpoint gratuit qui disparaît ou change de prix laisse un coût de bascule que personne n'a chiffré, exactement la dépendance décrite dans l'article du 25 juillet sur la feuille de route multi-modèle.
Quelles classes de données sont autorisées vers cet endpoint ? La réponse par défaut, en l'absence de contrepartie identifiée, est : rien qui ne soit déjà public.
À mettre en route cette semaine
Cherchez dans vos journaux de passerelle et vos configurations d'agents de code toute trace d'appel vers stealth/ox-alpha entre le 20 et le 26 août, sur les deux routes. Si vous en trouvez, la question n'est pas de savoir si le modèle était bon, elle est de savoir quels dépôts ont été chargés dans une fenêtre de contexte d'un million de tokens et sous quel régime de rétention.
Écrivez la règle qui manquait. Un appel sortant vers un fournisseur de modèle dont l'entité juridique n'est pas nommée dans votre registre fournisseurs ne part pas d'un environnement contenant du code propriétaire, quelle que soit la qualité du banc d'essai qui circule ce jour-là.
Ajoutez à votre registre de modèles une colonne pour l'opérateur du service, distincte de celle du propriétaire des poids. Ces deux entrées coïncident souvent, et le jour où elles divergent est précisément celui où la distinction devient utile.
Exigez de votre passerelle une politique de refus par défaut sur les fournisseurs non catalogués, plutôt qu'une autorisation par défaut assortie d'une liste noire. Une liste noire est toujours en retard d'un lancement furtif.
Reprenez les résultats de bancs d'essai qui circulent en interne et vérifiez la taille de l'échantillon avant de vérifier le score. Un écart de dix-sept points entre un sous-ensemble de dix tâches et la série complète n'est pas une anomalie, c'est ce qu'un échantillon de dix tâches produit normalement.
Conclusion
Le dossier Ox Alpha se lit comme un incident de sécurité, alors qu'aucune règle n'a été enfreinte et qu'aucun fournisseur n'a menti. Des milliers d'équipes ont envoyé du code à une contrepartie sans nom parce que rien dans leur processus n'exigeait qu'elles en aient une, et parce que la seule chose qui manquait, à l'instant de la décision, était la question. Le prochain modèle furtif arrivera avec un autre pseudonyme et un autre banc d'essai flatteur, et la grille de cinq questions ne prend que vingt minutes à écrire.
Sources : As of August 2026
- [Primary] Ox Alpha, fiche modèle et page fournisseur Stealth — OpenRouter — consultées le 27 août 2026 — https://openrouter.ai/stealth/ox-alpha
- [Primary] Stealth Program End User License Agreement — OpenRouter — 2026 — https://openrouter.ai/terms/stealth
- [Primary] Introducing GLM-5.3-Flash, previously previewed as Ox Alpha — Z.ai — 26 août 2026 — https://x.com/Zai_org/status/2092616204787626030
- [Primary] GLM-5.3-Flash, poids ouverts sous licence MIT — Z.ai, Hugging Face — 26 août 2026 — https://huggingface.co/zai-org/GLM-5.3-Flash
- [Primary] The tokenizer is a fingerprint — Joseph W. Elstner — 23 août 2026 — https://isimplifyme.com/whitepapers/the-tokenizer-is-a-fingerprint
- [Secondary] Z.ai open-sources 'Ox Alpha' model as GLM-5.3-Flash — Maria Deutscher, SiliconANGLE — 26 août 2026 — https://siliconangle.com/2026/08/26/z-ai-open-sources-ox-alpha-model-as-glm-5-3-flash/
- [Secondary] Ox Alpha matches Zhipu's GLM tokenizer in 95 of 95 tests — Marcus Schuler, Implicator.ai — 23 août 2026 — https://www.implicator.ai/ox-alpha-zhipu-glm-tokenizer-match/
- [Secondary] Coding model Ox Alpha retains every prompt: you cannot name the company holding them — Kyle Belmonte, Tech Times — 23 août 2026 — https://www.techtimes.com/articles/325244/20260823/coding-model-ox-alpha-retains-every-prompt-you-cannot-name-company-holding-them.htm
- [Secondary] Ox Alpha unmasked: Z.ai's GLM-5.3-Flash clocks 44T tokens — StableLearn — 26 août 2026 — https://stable-learn.com/en/ox-alpha-glm-5-3-flash-zai-reveal-usage/
- [Secondary] Ox Alpha: what we know about the mystery AI model — explainx.ai — 22 août 2026 — https://www.explainx.ai/blog/ox-alpha-what-we-know-mystery-ai-model-august-2026
- [Secondary] CSA research note: EU AI Act high-risk deadline omnibus — Cloud Security Alliance — 2026 — https://labs.cloudsecurityalliance.org/research/csa-research-note-eu-ai-act-high-risk-deadline-omnibus-20260/
Comments ()