Un plafond mensuel n'arrête pas un agent parti en boucle
Sur 107 entreprises de 100 salariés et plus interrogées en juillet 2026 par VentureBeat Pulse Research, 85 % font tourner au moins deux plateformes d'orchestration d'agents, 64 % en font tourner au moins trois, et la moyenne s'établit à 3,1 par organisation. Dans la même enquête, 21 % déclarent ne suivre la dépense de leurs agents que par les journaux a posteriori, sans aucun moyen temps réel d'interrompre une exécution partie en boucle. Trente pour cent de plus s'en remettent aux plafonds et limitations intégrés à leur plateforme principale.
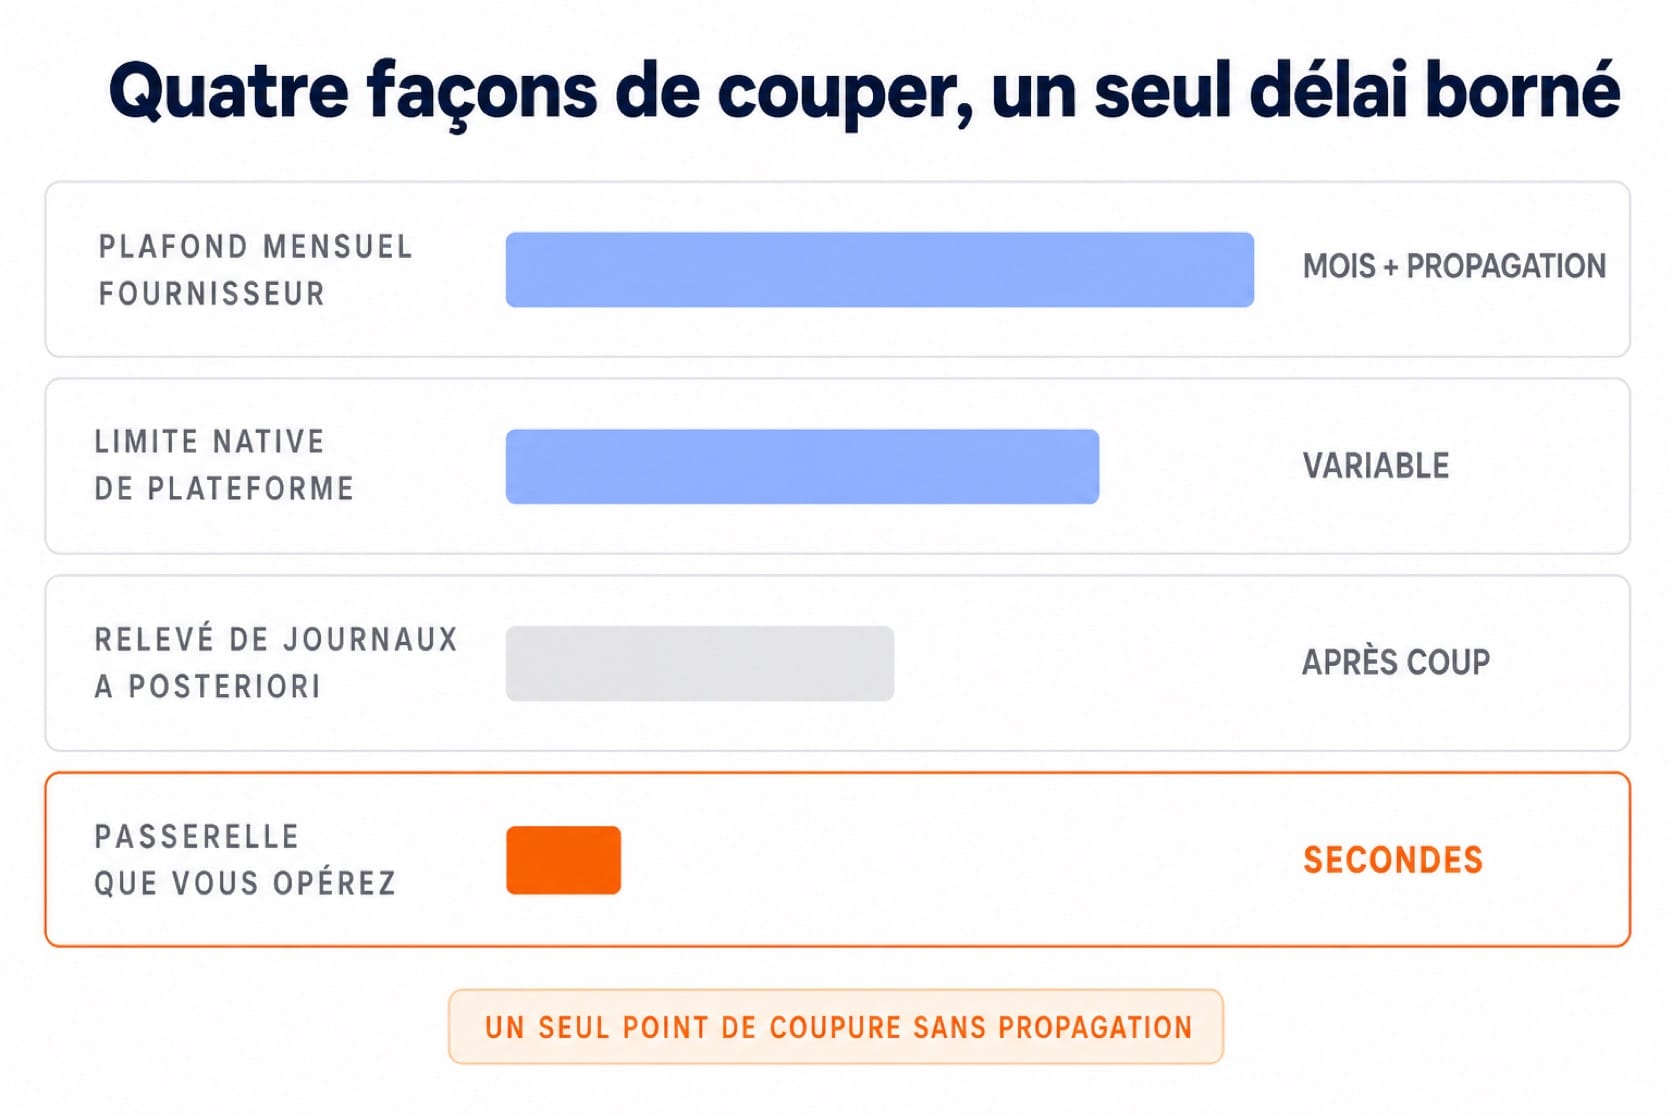
Ces deux populations sont presque toujours additionnées pour produire un chiffre de couverture, 51 % sans mécanisme d'arrêt maîtrisé en interne, et cette addition passe à côté de l'essentiel. Les 30 % qui s'appuient sur les plafonds natifs ne disposent pas d'une version affaiblie du bouton d'arrêt. Ils utilisent un instrument conçu pour autre chose. Un plafond de dépense fournisseur est un contrôle de facturation mensuel, à portée organisationnelle, dont l'application est explicitement décrite comme non instantanée par le fournisseur lui-même. Une boucle d'agent est un événement de quelques minutes, sur un service, dans un projet. Les deux ne se rencontrent jamais.
L'article du 11 juillet sur le budget de tokens des agents en production traitait la maîtrise de la dépense comme un problème d'optimisation. Celui du 23 juillet sur la gouvernance du risque des agents traitait la politique de sécurité. Le sujet ici est différent des deux : ce n'est ni le montant ni la règle, c'est l'organe qui exécute l'arrêt, et le fait qu'il doive fonctionner à travers trois plateformes que personne n'a choisi d'avoir simultanément.
Ce qu'un plafond fournisseur arrête réellement
La documentation publique des deux principaux fournisseurs d'API est explicite, et il vaut la peine de la lire comme un contrat plutôt que comme une page de configuration.
Chez OpenAI, un plafond de dépense strict se règle au niveau de l'organisation ou du projet, sur une période mensuelle. Quand il est atteint, les requêtes concernées renvoient une erreur 429 et le blocage court jusqu'à la réinitialisation du cycle mensuel, sauf si un administrateur relève ou supprime la limite. La documentation avertit que ces plafonds peuvent interrompre le trafic de production, et précise que l'application n'est pas instantanée : la plateforme peut traiter un peu d'usage supplémentaire pendant la propagation de l'état de la limite, si bien que la dépense enregistrée peut dépasser le montant configuré.
Chez Anthropic, l'API de plafonds de dépense s'applique par membre de l'organisation, avec une résolution hiérarchique depuis un éventuel remplacement individuel, puis le groupe, puis le niveau de siège, puis le défaut organisationnel. La seule période prise en charge est le mois, avec réinitialisation à minuit UTC le premier du mois. La fonctionnalité est réservée aux organisations Claude Enterprise et n'est pas disponible sur les organisations Claude Platform. Un détail de la documentation mérite d'être cité tel quel : la dépense courante peut afficher zéro lorsque la lecture est temporairement indisponible, et la page demande de la traiter comme informative, pas comme transactionnelle.
Les mots du contrôle
Control plane : la couche qui décide et administre, par opposition au plan d'exécution qui fait le travail. Pour des agents, c'est là que vivent l'inventaire, les permissions, les budgets et l'ordre d'arrêt.
Bouton d'arrêt déterministe : un mécanisme dont le déclenchement produit toujours le même effet, dans un délai borné et connu, sans dépendre de la bonne volonté d'un tiers ni d'une propagation asynchrone.
Plafond de dépense : une limite de facturation évaluée sur une période, en général le mois calendaire, à l'échelle d'une organisation, d'un projet ou d'un utilisateur.
Passerelle : un intermédiaire que vous opérez, par lequel transitent tous les appels sortants vers les fournisseurs de modèles, et qui peut donc compter, refuser et couper.
Aucune de ces deux mécaniques n'est défaillante. Elles répondent correctement à la question qu'on leur a posée, qui est de borner une facture mensuelle. Aucune ne répond à la question qu'une direction technique croit leur poser, qui est d'arrêter un agent identifié, dans une exécution identifiée, avant qu'il ne consomme le budget d'un trimestre. La granularité ne correspond pas, la fenêtre temporelle ne correspond pas, et l'effet de bord d'un plafond organisationnel atteint est d'arrêter tout le trafic de toutes les équipes, pas celui de l'agent fautif.
Pourquoi la pluralité des orchestrateurs rend le problème structurel
L'enquête de juillet décrit une couche d'orchestration devenue plurielle par construction. Microsoft AI Foundry et Copilot Studio apparaissent dans 70 % des stacks, le SDK Agents et l'API Responses d'OpenAI dans 68 %, la plateforme Claude d'Anthropic dans 47 %, la plateforme agents de Google dans 32 %. Ces parts se recoupent au lieu de se partager un marché : la médiane est à trois plateformes et une organisation sur six en fait tourner cinq ou plus. Interrogés sur leur plateforme principale, 46 répondants sur 107 ont coché plusieurs réponses à une question qui en attendait une seule.
Cette pluralité n'est pas un accident d'intégration, c'est le résultat d'une préférence assumée. La flexibilité entre modèles et outils est le premier critère d'achat à 29 %, presque trois fois la part de ceux qui citent l'alignement natif sur un modèle de pointe, à 10 %. Les entreprises achètent l'environnement d'orchestration qui ne les engage pas. Elles obtiennent exactement ce qu'elles ont demandé, et avec lui un problème de visibilité et de permissions qui découle mécaniquement du nombre de plans de contrôle en présence.
Le croisement le plus instructif de l'enquête est celui de la maturité. Les entreprises qui déclarent qu'un quart ou moins de leurs agents font réellement du travail multi-étapes utilisent 2,8 plateformes en moyenne ; celles qui en déclarent entre un quart et la moitié en utilisent 3,5. La taille de l'organisation, elle, ne fait aucune différence sur cette maturité. Autrement dit, ce ne sont pas les portefeuilles les plus immatures qui accumulent les orchestrateurs, ce sont les plus avancés. Le nombre de plateformes n'est pas une dette à résorber avant de construire la couche de contrôle, c'est la condition dans laquelle elle devra fonctionner.
Les limites de cet échantillon doivent être énoncées, parce qu'elles changent la portée du raisonnement. Il s'agit d'une vague unique de juillet 2026, sur un panel auto-sélectionné de 107 répondants, dont 53 % viennent de la technologie et du logiciel et plus de la moitié travaillent dans des organisations de 10 000 salariés ou plus. Ces chiffres décrivent une population engagée sur le sujet, pas le marché. Ils se lisent comme une direction, pas comme une mesure.
Les entreprises ont construit ce qui était facile
Une seconde vague de la même enquête, publiée le même jour et portant sur 116 répondants côté sécurité, donne au constat sa forme la plus nette. En juillet, 65 % des entreprises appliquaient des permissions aux agents à l'exécution, mais seulement 18 % isolaient leurs agents les plus sensibles, et 8 % faisaient les deux. Quarante-neuf pour cent avaient donné à chaque agent une identité propre, contre 32 % un mois plus tôt, la plus forte progression mensuelle de la série ; sur ces 57 entreprises, 11 seulement isolaient également.
La comparaison avec les prévisions est le vrai résultat. En avril et mai, 109 entreprises avaient été interrogées sur la façon dont elles s'attendaient à contrôler le comportement de leurs agents fin 2026 : 30 % citaient l'application de permissions à l'exécution, 14 % l'exécution en bac à sable. En juillet, l'application des permissions avait atteint 65 %, soit plus du double de la prévision, quand l'isolation se tenait à 18 %, à peu près ce qui était annoncé. Les entreprises ont construit ce qui était facile deux fois plus vite que prévu, et ce qui était difficile au rythme prévu. Les deux questions ne sont pas comparables en coût : une règle de permission s'écrit et se déploie, un mécanisme de confinement se conçoit, s'exploite et se teste.
Le prix de cet arbitrage se lit dans les incidents. Cinquante-trois entreprises appliquaient des permissions sans isoler ; 31 d'entre elles avaient déjà connu un incident de sécurité lié à un agent ou un quasi-incident, soit 58 %, cinq points au-dessus de la moyenne de l'échantillon. La population qui vit exactement dans cet écart est celle qui se fait toucher le plus souvent.
Il y a une contradiction à nommer, et elle est au cœur du sujet. Soixante-dix-huit pour cent des entreprises veulent garder le plan de contrôle au moins partiellement hors du fournisseur, et la raison qu'elles donnent n'est pas le verrouillage commercial, cité par 23 %, mais les limites de sécurité et de permissions du fournisseur, citées par 37 %. Dans le même temps, 92 % de celles qui nomment une couche de sécurité principale nomment celle d'un fournisseur d'infrastructure ou de modèle. L'intention est hors fournisseur, l'installation est chez le fournisseur.
Sur le terrain, cet écart prend une forme reconnaissable. Une direction technique annonce un plan de contrôle transverse, le budget est voté sur la ligne observabilité, et l'organe d'arrêt reste une case du schéma d'architecture que personne n'a jamais déclenchée en conditions réelles. La question qui tranche n'est pas de savoir si le bouton existe. Elle est de savoir qui l'a pressé, quand, et combien de secondes se sont écoulées avant que l'agent ne s'arrête vraiment.
Acheter ne résout pas encore le problème. Microsoft a rendu Agent 365 généralement disponible le 1er mai 2026, à 15 dollars par utilisateur et par mois, en le présentant comme le plan de contrôle destiné à observer, gouverner et sécuriser les agents. La synchronisation du registre avec AWS Bedrock et Google Cloud est annoncée en préversion publique, et l'annonce précise que la gouvernance de cycle de vie de base sur ces plateformes, à savoir démarrer, arrêter et supprimer un agent, arrivera prochainement. Le fournisseur le plus avancé sur ce terrain écrit lui-même que l'arrêt inter-plateformes n'est pas encore livré.
La couche d'arrêt à construire
Cinq éléments composent un dispositif d'arrêt qu'une équipe maîtrise. Chacun se teste par une question de recette, et une couche dont on ne peut pas répondre à la question de recette n'existe pas encore.
Un inventaire des agents par plateforme, tenu ailleurs que dans la console de chaque fournisseur. Recette : sortir en une commande la liste des agents actifs sur les trois orchestrateurs, avec leur propriétaire et leur environnement.
Une passerelle commune par laquelle transite chaque appel sortant vers un modèle. Elle est le seul endroit où un ordre d'arrêt peut être à la fois immédiat et indépendant du fournisseur. Recette : vérifier qu'aucun service de production ne détient de clé d'API permettant de la contourner.
Un budget par exécution, distinct du budget mensuel, avec interruption au dépassement. Le plafond fournisseur reste utile comme dernier filet ; il ne peut pas servir de premier. Recette : lancer une exécution volontairement bouclée en préproduction et vérifier qu'elle s'arrête au seuil, pas au relevé.
Des permissions appliquées à votre niveau et pas seulement au sien. C'est la leçon des 58 % : l'identité par agent borne qui agit, elle ne borne pas ce qui se passe quand cette identité est détournée. Recette : révoquer l'accès d'un agent à un outil et mesurer le délai avant que la révocation ne prenne effet sur une session déjà ouverte.
Une trace unifiée qui suive une exécution à travers les trois plateformes. Sans elle, un incident se reconstitue à partir de trois horloges et de trois formats. Recette : retrouver une exécution complète de bout en bout à partir d'un seul identifiant.
À mettre en route cette semaine
Comptez les orchestrateurs réellement en production, pas ceux du schéma d'architecture. La moyenne de l'enquête est de 3,1 et 46 répondants sur 107 n'ont pas su n'en désigner qu'un seul. Le chiffre à obtenir est celui de vos journaux de passerelle et de vos clés d'API actives, pas celui de la présentation d'architecture.
Testez l'arrêt. Choisissez un agent non critique, mettez-le volontairement en boucle en préproduction, déclenchez la procédure d'arrêt telle qu'elle est documentée, et chronométrez. Le résultat de ce test est la seule donnée qui dise si vous êtes dans les 21 %, dans les 30 % ou ailleurs.
Lisez la page de plafonds de dépense de chacun de vos fournisseurs et notez trois choses : la période, le périmètre d'application et le délai de propagation annoncé. Puis comparez ces trois valeurs à la durée réelle d'une boucle d'agent chez vous. L'écart est votre exposition.
Vérifiez si vos permissions d'agents sont appliquées par votre fournisseur ou par vous. La réponse se trouve dans la question suivante : si vous changez de fournisseur le mois prochain, combien de vos règles de permission partent avec lui.
Traitez la trace unifiée comme un prérequis d'incident et non comme un confort d'observabilité. Une équipe qui ne peut pas reconstituer une exécution complète ne peut pas non plus démontrer, après coup, que l'arrêt a fonctionné.
Conclusion
La gouvernance des agents s'est installée dans les entreprises comme une affaire de politiques, et les politiques ont été écrites : identités, permissions, plafonds, comités. Ce qui n'a pas suivi est l'organe qui exécute une décision d'arrêt en quelques secondes, sur la bonne exécution, à travers des plateformes qu'aucune direction n'a choisi d'avoir en nombre. Tant que ce mécanisme reste celui du fournisseur, la question n'est pas de savoir si l'entreprise contrôle ses agents, mais de savoir sur quelle période et avec quel délai elle apprendra qu'elle ne les contrôlait pas.
Sources : As of August 2026
- [Primary] Agentic orchestration: Enterprise AI organizations know how to govern agents but still can't meter what they cost — VentureBeat Pulse Research — 12 août 2026 — https://venturebeat.com/resources/agentic-orchestration-enterprise-ai-organizations-know-how-to-govern-agents-but-still-cant-meter-what-they-cost
- [Primary] Four of five enterprises that secured AI agent identities still can't contain one that goes rogue — Louis Columbus, VentureBeat Pulse Research — 12 août 2026 — https://venturebeat.com/security/four-of-five-enterprises-that-secured-ai-agent-identities-still-cant-contain-one-that-goes-rogue
- [Primary] Spend limits — OpenAI, documentation de l'API — consultée le 30 août 2026 — https://developers.openai.com/api/docs/guides/spend-limits
- [Primary] Spend Limits API — Anthropic, Claude Platform Docs — consultée le 30 août 2026 — https://platform.claude.com/docs/en/manage-claude/spend-limits-api
- [Primary] Microsoft Agent 365, now generally available, expands capabilities and integrations — Nirav Shah, Rob Lefferts et Jason Roszak, Microsoft Security Blog — 1er mai 2026 — https://www.microsoft.com/en-us/security/blog/2026/05/01/microsoft-agent-365-now-generally-available-expands-capabilities-and-integrations/
- [Secondary] VentureBeat Research: Where enterprise AI agent governance hasn't caught up — Matt Marshall, VentureBeat — 24 juillet 2026 — https://venturebeat.com/technology/venturebeat-research-where-enterprise-ai-agent-governance-hasnt-caught-up
Comments ()